Halaman

Rabu, 26 Oktober 2011

Cara Mempercepat Windows XP

Mempercepat Windows XP 

Ada beberapa cara untuk mempercepat kinerja  komputer  yang menggunakan windows XP, Agar perfomance PC bisa lebih maksimal  anda dapat mencoba tips dan trik berikut ini :
  1. Sebelum anda memulai tweaking (hm..utak-atik) sebaiknya anda backup dulu registry dengan memilih menu start>run>lalu ketikkan regedit setelah antar muka registrynya muncul pilih menu file >export dan beri nama ffile dengan nama backup.reg dan klik OK
  2. Agar lebih aman lagi jika terjadi kesalahan maka disarankan untuk memback-up semua data-data yang penting Klik Start, Run, ketik CMD – Pada prompt ketikkan : CONVERT C: /FS:NTFS lalu tekan tombol ENTER lalu tunggulah untuk sementara waktu hingga proses back-up selesaipilih menu start>Run dan ketikkan msconfig dan pada tab service uncheck service window yang tidak diperlukan
  3. Non aktifkan / disable Service Windows yg tidak butuhkan
  • * Alerter
    * Clipbook
    * Computer Browser
    * Distributed Link Tracking Client
    * Fast User Switching
    * Help and Support
    * Human Interface Access Devices
    * Indexing Service
    * IPSEC Services
    * Messenger
    * Netmeeting Remote Desktop Sharing
    * Portable Media Serial Number
    * Remote Desktop Help Session Manager
    * Remote Procedure Call Locator
    * Remote Registry
    * Remote Registry Service
    * Secondary Logon
    * Routing & Remote Access
    * Server
    * Telnet
    * TCP/IP NetBIOS Helper
    * Upload Manager
    * Universal Plug and Play Device Host
    * Wireless Zero Configuration -(Jangan didisable jika anda mengunakan Wireless)
    * Workstation

Tips Mempercepat Booting Windows XP


Windows XP memilik  kemampuan menjalankan defrag saat proses booting.  pada dasrnya Boot Defrag melakukan proses menata file-ile yg berhubungan dengan file-file dibutuhkan saat booting booting dengan mengindeks file secara berurutan. Secara default fitur defrag ini telah pada OS Windows, tapi tapi anda bisa memastikan jika fitur defrag ini telah aktif di komputer anda dengan cara dibawah ini
  • Start Menu>Run
  • Ketik regedit
  • Pilih HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Dfrg\BootOptimizeFunction
  • Cari Enable dibagian kanan regedit
  • Klik Modify dan  Pilih Y to enable
  • Klik kanan > pilih modify dan ubah value menjadi angka 1000 lalu klik OK

Trik Mempercepat Loading Windows Menu

Untuk mempercepat proses saat loading windows berlangsung ikuti langkah-langkah dibawah ini :
  • Start Menu>Run
  • Ketik Regedit> lalu tekan enter
  • Masuk ke  HKEY_CURRENT_USER\Control Panel\Desktop\
  • Pilih MenuShowDelay
  • Klik kanan dan pilih “Modify’ ganti value dengan angka 100

Cara memaksimalkan Shutdown Windows XP

  • Start Menu>Run
  • Ketik Regedit> lalu tekan entermn
  • Masuk ke  HKEY_CURRENT_USER\Control Panel\Desktop\
  • Pilih WaitToKillAppTimeout
  • Klik kanan dan pilih modify dan ubah value menjadi angka 1000 lalu klik OK
  • Pilih HungAppTimeout lalu klik kanan > pilih modify dan ubah value menjadi 1000 lalu klik OK
  • Masuk ke HKEY_USERS\.DEFAULT\Control Panel\Desktop’
  • Pilih WaitToKillAppTimeout
  • Klik kanan > pilih modify dan ubah value menjadi 1000  lalu klik OK
  • Masuk keHKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\
  • Pilih WaitToKillServiceTimeout
  • Klik kanan > pilih modify dan ubah value menjadi 1000  lalu klik OK
Senin, 24 Oktober 2011

Menambah Harddisk Baru di Pfsense


Using Command Line Utilities

Using Slices

This setup will allow your disk to work correctly with other operating systems that might be installed on your computer and will not confuse other operating systems' fdisk utilities. It is recommended to use this method for new disk installs. Only use dedicated mode if you have a good reason to do so!
# dd if=/dev/zero of=/dev/da1 bs=1k count=1
# fdisk -BI da1 #Initialize your new disk
# bsdlabel -B -w da1s1 auto #Label it.
# bsdlabel -e da1s1 # Edit the bsdlabel just created and add any partitions.
# mkdir -p /1
# newfs /dev/da1s1e # Repeat this for every partition you created.
# mount /dev/da1s1e /1 # Mount the partition(s)
# vi /etc/fstab # Add the appropriate entry/entries to your /etc/fstab.
If you have an IDE disk, substitute ad for da.

Dedicated

If you will not be sharing the new drive with another operating system, you may use the dedicated mode. Remember this mode can confuse Microsoft operating systems; however, no damage will be done by them. IBM's OS/2® however, will “appropriate” any partition it finds which it does not understand.
 
# dd if=/dev/zero of=/dev/da1 bs=1k count=1
# bsdlabel -Bw da1 auto
# bsdlabel -e da1               # create the `e' partition
# newfs /dev/da1e
# mkdir -p /1
# vi /etc/fstab               # add an entry for /dev/da1e
# mount /1
An alternate method is:
# dd if=/dev/zero of=/dev/da1 count=2
# bsdlabel /dev/da1 | bsdlabel -BR da1 /dev/stdin
# newfs /dev/da1e
# mkdir -p /1
# vi /etc/fstab                   # add an entry for /dev/da1e
# mount /1 

Untuk Proxy 

#chown -R proxy:proxy /cache160gb
# vi /etc/fstab
/dev/ad6s1a        /cache160gb    ufs    rw,noasync,noatime      2   2

Rabu, 17 Agustus 2011

konfigurasi freebsd proxy

sekedar sharing materi ujikom gw waktu di sekolah, saat itu gw ambil judul membuat proxy server menggunakan squid pada sistem operasi unix free bsd, tp dah lama gak di praktekan lagi jadi agak2 lupa juga.
berikut langkah2 nya :

assumsi proses Installasi FreeBSD telah seleasi.

A. Konfigurasi NAT ( Network Address Translation )
Natd pada FreeBSD atau yang lebih dikenal dengan nama Internet Connection Sharing, adalah suatu proses dimana IP Private dapat diterjemahkan ke IP Public sehingga komputer-komputer yang terhubung dalam suatu jaringan bisa membaca IP Public internet.

1. Compilasi ulang Kernel
Kernel : Inti dari sistem operasi Unix
Fungsi : Memboot sistem unix dan mendukung konfigurasi hardware
Keuntungan menggunakan custom kernel :
– Akan mengurangi waktu boot karena komputer tidak harus memeriksa hardware yang tidak dimilikinya.
– Custom kernel mengurangi penggunaan memori, karena kernel akan selalu berada
dalam memori. Kernel yang tidak digunakan tidak perlu dimuat ke memori.
– Penambahan options sesuai kebutuhan yang tidak ada pada GENERIC kernel

Perintah :
# cd /usr/src/sys/i386/conf
# cp GENERIC proxy ( salinan kernel dengan nama file proxy )
# ee proxy ( lihat dan edit kernel proxy sehingga mendukung firewall )
Firewall
Arti : istilah yang biasa digunakan untuk suatu komponen atau sekumpulan komponen jaringan yang
berfungsi membatasi akses antara dua jaringan, atau antara jaringan internal dengan jaringan global Internet
Fungsi :
1. Harus mengimplementasikan kebijaksanaan sekuriti di jaringan, jalur ilegal tidak dibolehkan.
2. Melakukan filter, artinya mewajibkan semua lalulintas yang ada untuk dilewatkan melalui firewall, bagi semua proses pemberian dan pemanfaatan layanan informasi.
3. Firewall juga harus dapat merekam/mencatat kejadian-kejadian mencurigakan serta memberitahu administrator terhadap segala usaha menembus kebijaksanaan sekuriti.
Tambahkan options berikut :

– options IPFIREWALL
(mengkompile kedalam kernel dengan kode untuk filetering packet)
– options IPFIREWALL_VERBOSE
(membuka kode untuk mengijinkan login ke paket melalui syslogd. Tanpa pilihan ini, jika akan
menspesifikasi paket akan masuk ke aturan filter, hal yang tidak perlu terjadi)
– options IPFIREWALL_VERBOSE_LIMIT=10
(batas jumlah paket yang login ke paket melalui syslogd pada per entri basis. Ini mungkin diingikan
menggunakan pilihat ini dalam lingkungan hostile yang mana diinginkan untuk log pada aktifitas firewall)
– options IPFIREWALL_DEFAULT_TO_ACCEPT
(mengijinkan semua paket untuk lewat melaui firewall secara default)
– options IPFIREWALL FORWARD
(untuk meneruskan paket yang melalui firewall)
– options IPDIVERT
(untuk menjalankan NAT)
– options HZ=1000
– options DUMMYNET
(untuk bandwidth shaper)

kemudian simpan : escape dan enter 2x

# config proxy
# cd ../compile/proxy
# make depend && make && make install

2. Edit file rc.conf
Perintah : ee /etc/rc.conf ( edit file rc.conf dan tambahkan pilihan berikut )
gateway_enable=”YES”
firewall_enable=”YES”
firewall_type=”OPEN”
natd_enable=”YES”
natd_interface=”de0”
natd_flags=””
ifconfig_de0=”inet 192.168.5.5 netmask 255.255.255.0”
ifconfig_de1=”inet 192.168.1.1 netmask 255.255.255.0”
defaultrouter=”192.168.5.1”
hostname=”proxy”


B. Installasi dan konfigurasi Proxy server menggunakan Squid

1 Ambil source squid
2 Pindahkan squid ke /usr/local
# mv squid-2.5.STABLE.tar.gz /usr/local
3 Extract squid
# tar zxvf squid-2.5.STABLE.tar.gz
4 Masuk directory squid
# cd squid-2.5.STABLE12
5 Konfigurasi kompilasi dengan options enable transparent proxy
# ./configure --enable-ipfw-transparent –enable-removal-policies
6 Kompilasi dan copykan software
# make all && make install
7 Masuk directory var
# cd /usr/local/squid/var
8 Buat folder untuk cache object
# mkdir cache
9 Rubah permisi dari directory agar bisa di baca dan ditulis
# chmod 777 cache
10 Buat grup dan user squid tanpa home directory dan juga tanpa shell
grup # pw groupadd squid
user # pw useradd squid –g squid –d /dev/null –s /nonexistent
11 Edit file squid.conf
# ee /usr/local/squid/etc/squid.conf
12 Rubah parameter yg dibutuhkan :
http_port 3128
 TAG: cache
o cache_effective_user squid
o cache_effective_group squid
o cache_dir ufs /var/cache 1000 16 256
o cache_access_log /usr/local/squid/var/logs/access.log
o cache_log /usr/local/squid/var/logs/cache.log
o cache_strore_log none
o cache_mem 8 MB
 TAG: httpd
o httpd_accel_host virtual
o httpd_accel_port 80
o httpd_accel_with_proxy on
o httpd_accel_uses_host_header on
 TAG: acl
o acl local src 192.168.0.0/255.255.255.0
o acl sex url_regex “/usr/local/squid/etc/sex”
o acl notsex url_regex “/usr/local/squid/etc/notsex”
o acl all src 0.0.0.0/0.0.0.0
o acl localhost src 127.0.0.1/255.255.255.255
 TAG: http
o http_access allow notsex all
o http_access deny sex all
o http_access allow local
o http_access allow localhost
o http_access deny all (paling bawah)
13 Buat file sex
# ee /usr/local/squid/etc/sex
14 Buat file notsex
# ee /usr/local/squid/etc/notsex
15 Cek konfigurasi squid
# cd /usr/local/squid/sbin
# /usr/local/squid/sbin/squid –k parse
# /usr/local/squid/sbin/squid –z
16 Membuat directory cache sesuai deklarasi squid.conf sekaligus ownernya
# cd /usr/local/squid/var/logs
# touch access.log cache.log store.log
# chown squid:squid *
# chmod 777 /usr/local/squid/var/logs/*
17 Automatisasi Squid yaitu dengan mengedit file rc.local
# ee /etc/rc.local
/usr/local/squid/bin/squid –DNY &
ipfw add 30000 allow tcp from 192.168.1.1 to any 80
ipfw add 30010 fwd 192.168.1.1,3128 tcp from any to any 80
18 Jalankan squid
# /usr/local/squid/sbin/squid –DNY &
19 Pengetesan service squid
# netstat –tan
20 Pengetesan akses url yg di blok tadi
# cd /usr/local/squid/bin
# ./squidclient –h 127.0.0.1 –p 3128 http://www.sex.com
21 Melihat access log
# tail –f /usr/local/squid/var/logs/access.log
22 Untuk mengedit keterangan akses error
# cd /usr/local/squid/share/error
# ee English/ERR_ACCESS_DENIED
23 Memaksa squid untuk membaca file konfigurasi tanpa harus mematikan server squid yang sedang berjalan
# /usr/local/squid/sbin/squid –k reconfigure
26 Untuk mematikan proses squid
# /usr/local/squid/sbin/squid –k shutdown

Selasa, 16 Agustus 2011

panduan cara install freebsd

Perbedaan DrstNat dan Redirect Proxy

Mungkin selama ini anda tidak pernah menyadari traffic sebuah server yang mengirimkan data atas permintaan ip klien jika menggunakan dst-nat to proxy itu server akan mengirim ke ip proxy bukan langsung ke ip klien yang telah melakukan permintaan tadi
Jadi kita akan mengalami kesulitan jika ingin membuat rule bypass/limit untuk ip server (port 80) yang dari luar yang telah masuk ke ip proxy
Contohnya ip klien 192.168.100.124 mengirim permintaan ke ip server 119.2.24.66:80 (server4.asixfiles.com) jika memakai dst-nat maka permintaan 119.2.24.66:80 ini akan di mapping ke ip proxy (contohnya 192.168.1.10:8080) sesuai NAT redirect pada mikrotik :
1/ip firewall nat
2add action=dst-nat chain=dstnat comment="" disabled=no dst-port=80 protocol=\
3    tcp src-address=192.168.100.0/24 to-addresses=192.168.1.10 to-ports=8080
Secara otomatis ip server 119.2.24.66:80 (server4.asixfiles.com) mengirimkan data kepada ip proxynya bukan ke klien langsung karena yang melakukan permintaan adalah ip proxy bukan ip klien dan ip klien baru menerima data dari ip server melalui ip proxynya
dstnat
Jadi kesimpulannya kita tidak bisa memisahkan ip server ini karena telah masuk ke ip proxy, seandainya kita mau melakukan bypass/limitter server tertentu yang dari port 80 akan mengalami kesulitan.
Dan disinilah kelebihan jika memakai redirect to proxy memakai mark-routing, sebab ip klien bukan lagi di mapping melainkan dikirim langsung ke ip server melalui GATEWAY. jadi systemnya adalah original id’s seolah-olah tidak memakai proxy/mapping untuk permintaan dari ip klien.

Contohnya ip klien melakukan permintaan ke server dan langsung dikirim oleh router melalui GATEWAY dan GATEWAY ini meneruskan ip klien tadi ke ip server baru ip server mengirimkan data atas permintaan ip klien.
Jadi kita mempunyai 2 GATEWAY dalam satu router dong?
Benar.. kita punya 2 GATEWAY satu untuk ke internet dan satu lagi ke proxy sebagai transparent proxynya dan itu dilakukan melalui mark-routing di mikrotik.
contoh mark-routingnya:
1/ip firewall mangle
2add action=mark-routing chain=prerouting comment="To Proxy (Expert ONLY!)" \
3    disabled=no dst-port=80 new-routing-mark=proxy passthrough=yes protocol=\
4    tcp src-address=192.168.100.0/24
dan untuk route-nya
1/ip route
2add comment="" disabled=no distance=1 dst-address=0.0.0.0/0 gateway=192.168.1.10 \
3    routing-mark=proxy scope=30 target-scope=10
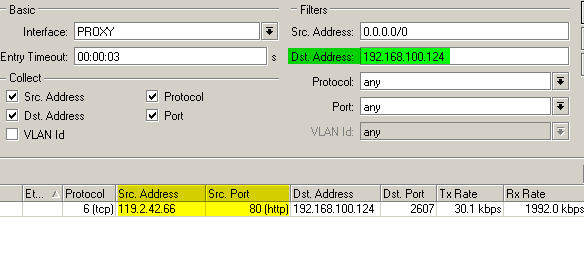
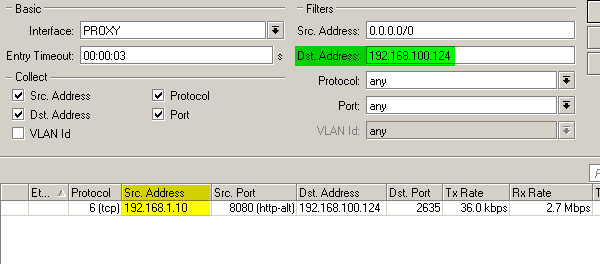
Dan hasilnya seperti pada gambar di bawah ini:
mark-routing
Anda bisa melihat sendiri khan interface PROXY mengirimkan data langsung dari ip server ke ip klien :D
Permasalahannya bukan sampai disini saja, anda harus mengubah server proxy anda menjadi sebuah GATEWAY biar bisa melakukan forward ke internet dan ke klien (LAN). Dan untuk mesin FreeBSD dan Linux anda harus melakukan beberapa hal seperti berikut:
FreeBSD
tambahkan gateway_enable=”YES” pada “/etc/rc.conf” artinya diubah sebagai gateway
dan bikin autoexec untuk redirect to proxy pada “/etc/rc.local” (kalau tidak ada anda dapat create file baru) dan tambahan command berikut:
ipfw add 100 fwd 192.168.1.10,8080 tcp from any to any 80 recv em0
atau bisa juga membuat bin/.sh pada “/usr/local/etc/rc.d/”
jangan lupa sesuikan ip dan em0 sesuai network anda.
terakhir recompile kernel FreeBSD anda dengan menambahkan
“options IPFIREWALL_FORWARD”
“options IPFIREWALL_DEFAULT_TO_ACCEPT” # ini opsi untuk jaga-jaga kalau macet saja biar tidak ada yg ke blokir karena server ini bukan untuk IP PUBLIK
Linux
tentunya harus di install dulu paket ip-tables (silahkan google cara installnya sesuai distro anda)
untuk enable forward edit/tambahkan value net.ipv4.ip_forward = 1 pada “/etc/sysctl.conf”
masquerade menggunakan ip-tables via terminal
1iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
redirect port menggunakan ip-tables
1iptables -t nat -A PREROUTING -p tcp --dport 80 -j REDIRECT --to-port 8080
eth0 dan port 8080 sesuaikan dengan network anda.
lalu save dan restart ip-tablesnya
service iptables save
service iptables restart
atau silahkan mencari referensi sendiri sesuai distro masing-masing :)
Selamat mencoba!
diantaranya yang sudah sukses mencoba di FMI
Forummikrotik
wiki.warneter.net
dan inilah cuplikan bw management yang simple gk pake ribet kalau di lihat juga gak bikin mumet :D
klik untuk memperbesar gambar
bw management by reges

INstall Squid Di FreeBSD (DOk Pribadi)

Sebelum memulai sebaiknya untuk tutorial ini jika ingin mendapatkan hasil yang maksimal gunakanlah
real PC dan jangan menggunakan virtual pc, penulis sudah menerapkan tutorial ini pada mesin
intel atom D945GCLF memakai RAM 1G dan HDD sata samsung 80G.
Dan jika hanya untuk belajar/sekedar testing gunakanlah minimal VMware7 (disarankan).
Untuk menginstall aplikasi pada FreeBSD ada dua cara yaitu melalui pkg_add untuk yang simpel
atau koleksi ports untuk custome. Bisa juga menginstall dari source aslinya yaitu kita mengkonfigurasi manual(berarti ada 3 cara ya bukan 2 cara hehehe)
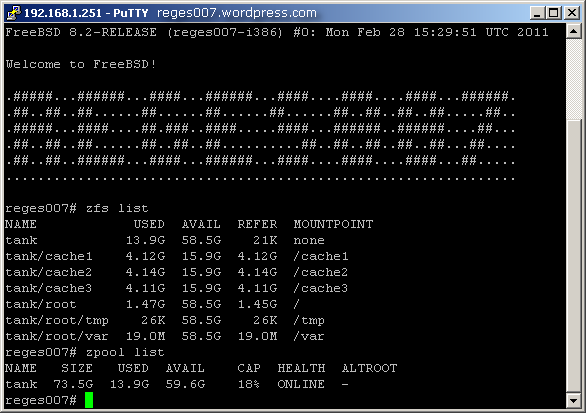
pastikan anda sudah menginstall OS FreeBSD 8.2 dengan ZFS seperti pada tutorial disini:
Install File System ZFS di FreeBSD untuk pemula
Cara pertama
kita pilih mirror freebsd yang terdekat yaitu link lokal (IIX) ketik di terminal:
# setenv PACKAGEROOT “ftp://ftp.itb.ac.id”
untuk install squid dengan cara simpel cukup pake perintah:
# pkg_add -r squid
tunggu sampai proses instalasi otomatis selesai,
Cara kedua melalui ports
(lewati langkah ini jika memakai install melalui pkg_add)
ketik di console:
# setenv PACKAGEROOT “ftp://ftp.itb.ac.id”
# pkg_add -r cvsup-without-gui
# rehash


kita edit dulu csup untuk mirror ke link lokal (IIX) biar proses update port lebih cepat
# cp /usr/share/examples/cvsup/ports-supfile /etc
# ee /etc/ports-supfile

cari string berikut "*default host=CHANGE_THIS.FreeBSD.org"
lalu edit menjadi "*default host=cvsup.itb.ac.id"
exit dari editor dan simpan lalu jalankan perintah berikut:
# cvsup -L 2 -g /etc/ports-supfile

setelah itu tunggu proses update ports sampai selesai,prosesnya bisa memakan waktu tergantung kecepatan koneksi internet anda dan kesibukan jaringan server mirror.
setelah selesai update ports silahkan pindah ke direktori squid:
# cd /usr/ports/www/squid
# make config


pilih option yg di perlukan dan sesuai kebutuhan saja
(kalau penulis memakai sebagai berikut)
1SQUID_KERB_AUTH
2SQUID_NIS_AUTH
3SQUID_CARP
4SQUID_SSL
5SQUID_IDENT
6SQUID_AUFS
7SQUID_KQUEUE
8SQUID_LARGEFILE


pilih OK lalu proses make dan install
# make install
nanti akan muncul popup config PERL langsung pilih OK saja (default)
Cara ketiga
(hanya untuk expert only)
langsung ambil source mungkin yg sudah di patch (kustom) menggunakan fetch/wget dan extrak lalu recompile
# ./configure --prefix=/usr/local/squid
bla..bla.....

berhubung cara ketiga ini sudah expert maka tidak perlu lagi saya menuliskan tutorial ini
(padahal penulis juga belum pernah mencoba cara ketiga ini :ngakak)
jika sudah selesai install squidnya sekarang tinggal create direktori cache dan edit squid.conf.
saya ambil contoh dir cache dengan kapasitas 20G
# zfs create -o compression=gzip-9 -o atime=off -o mountpoint=/cache1 -o quota=20 tank/cache1
lalu set permissionnya sebagai berikut:
# chown -R squid:squid /cache1
timpah/edit squid.conf
# ee /usr/local/etc/squid/squid.conf
dengan konfigurasi berikut:
(jng di copas langsung tp gunakan view source pada kanan atas code ini baru copas)
(lebih mudah mengedit menggunakan WinSCP)
01http_port localhost:3128
02#192.168.1.7--> sesuaikan IP mesin ini
03http_port 192.168.1.7:3128 transparent
04 
05#cache deny url that has cgi-bin and ? this is the default earlier than squid 2.7 version
06acl QUERY urlpath_regex cgi-bin \?
07cache deny QUERY
08 
09#acl nocache dstdomain "/usr/local/etc/squid/disable.acl" # khusus membypass domain yg tidak -
10#cache deny nocache # perlu untuk di cache seperti rapidshare,megaupload dan file hosting lainya
11cache deny nocache1
12 
13acl all src 0.0.0.0/0.0.0.0
14acl manager proto cache_object
15acl localhost src 127.0.0.1/255.255.255.255
16acl warnet src 192.168.0.0/16
17 
18acl SSL_ports port 443
19acl Safe_ports port 80 # http
20acl Safe_ports port 21 # ftp
21acl Safe_ports port 443 # https
22acl Safe_ports port 70 # gopher
23acl Safe_ports port 210 # wais
24acl Safe_ports port 1025-65535 # unregistered ports
25acl Safe_ports port 280 # http-mgmt
26acl Safe_ports port 488 # gss-http
27acl Safe_ports port 591 # filemaker
28acl Safe_ports port 777 # multiling http
29acl purge method PURGE
30acl CONNECT method CONNECT
31 
32http_access allow purge all
33http_access allow manager all
34http_access deny !Safe_ports
35http_access deny CONNECT !SSL_ports
36http_access allow localhost
37http_access allow warnet
38http_access deny all
39http_reply_access allow all
40 
41# optional jika tidak memakai dns nawala
42# acl block dstdomain "/usr/local/etc/squid/block.acl"
43# http_access deny block
44 
45# disini penulis juga belum begitu paham jd untuk settingan di bawah ini menggunakan RAM 1G dan dir cache 20G
46# silahkan oprek sendiri untuk hasil yang maksimal
47cache_mem 8 MB
48cache_swap_low 95
49cache_swap_high 99
50 
51maximum_object_size 180 MB
52maximum_object_size_in_memory 32 KB
53 
54cache_replacement_policy heap LFUDA
55memory_replacement_policy heap GDSF
56cache_dir aufs /cache1 20000 40 256
57cache_access_log /cache1/access.log
58# /cache1/access.log none
59cache_log /cache1/cache.log
60# /cache1/cache.log none
61cache_store_log /dev/null
62logfile_rotate 7
63 
64# refresh pattern untuk squid disini belum support store-stale jd ini hanya sebagai contoh dan ini yg saya pake sekarang
65refresh_pattern -i \.(css|js|jsp|xml)$ 10080 100% 604800 override-expire override-lastmod reload-into-ims ignore-no-cache ignore-auth ignore-private ignore-reload
66refresh_pattern -i \.(gif|png|jpg|ico|bmp|tiff)$ 10080 100% 604800 override-expire override-lastmod reload-into-ims ignore-no-cache ignore-auth ignore-private ignore-reload
67refresh_pattern -i \.(swf|wav|mp3|mp4|au|mid)$ 10080 100% 604800 override-expire override-lastmod reload-into-ims ignore-no-cache ignore-auth ignore-private ignore-reload
68 
69refresh_pattern .photobucket.*\.(jp(e?g|e|2)|tiff?|bmp|gif|png)         14400  99999999% 14400  override-expire ignore-reload ignore-private negative-ttl=0
70refresh_pattern .wordpress.*\.(jp(e?g|e|2)|tiff?|bmp|gif|png)           14400  99999999% 14400  override-expire ignore-reload ignore-private negative-ttl=0
71refresh_pattern .speedtest.*\.(jp(e?g|e|2)|tiff?|bmp|gif|png)           14400  99999999% 14400  override-expire ignore-reload ignore-private negative-ttl=0
72refresh_pattern .piceye.*\.(jp(e?g|e|2)|tiff?|bmp|gif|png)              14400  99999999% 14400  override-expire ignore-reload ignore-private negative-ttl=0
73refresh_pattern ^ftp: 1440 20% 10080
74refresh_pattern ^gopher: 1440 0% 1440
75refresh_pattern -i (/cgi-bin/|\?) 0 0% 0
76refresh_pattern . 0 20% 4320
77 
78visible_hostname proxy.server
79cache_mgr proxy
80 
81zph_mode tos
82zph_local 0x30
83zph_parent 0
84zph_option 136
85 
86cache_effective_user squid
87cache_effective_group squid
88 
89pid_filename /var/squid/logs/squid.pid
90 
91# vary_ignore_expire on
92header_access From deny all
93# header_access Link deny all
94# header_access Server deny all
95header_access Via deny all
96header_access X-Forwarded-For deny all
97# header_access Host deny all
98# header_access Referer deny all
99# header_access Location deny all
setelah selesai edit squid.conf ketik di terminal:
# rehash
untuk cek squid.conf
# squid -k parse
jika tanpa error lanjut create swap
# squid -z
dan jalankan squidnya
# squid

silahkan test squid anda :D
# squidclient mgr:info
Langkah terakhir beberes config, pertama edit rc.conf
# ee /etc/rc.conf
tambahkan entry berikut:
1sendmail_enable="NO"
2sendmail_submit_enable="NO"
3sendmail_outbound_enable="NO"
4sendmail_msp_queue_enable="NO"
edit juga loader.conf
# ee /boot/loader.conf
tambahkan entry berikut:
(ingat ram minimal 1G)
1vm.kmem_size="512M"
2vm.kmem_size_max="512M"
3vfs.zfs.arc_max="40M"
4vfs.zfs.vdev.cache.size="5M"
dan membuat start-up untuk squidnya
# ee /usr/local/etc/rc.d/squid.sh
copas entry berikut:
1#!/bin/sh
2/usr/local/sbin/squid
lalu
# chmod 755 /usr/local/etc/rc.d/squid.sh
jika anda ingin menambahkan dir_cache tinggal create zfs lagi seperti:
# zfs create -o compression=gzip-9 -o atime=off -o mountpoint=/cache2 -o quota=20 tank/cache2
lalu set permissionnya sebagai berikut:
# chown -R squid:squid /cache2
lalu tambahkan ke squid.conf
1cache_dir aufs /cache2 20000 40 256
dan seterusnya.....

Install Freebsd (Dok Pribadi)

Cara mudah menginstall File System ZFS di FreeBSD 8.2 menggunakan script mfsBSD
info lebih lanjut silahkan kunjungi situs http://mfsbsd.vx.sk/

ZFS on FreeBSD
ZFS on FreeBSD

Silahkan download file iso terlebih dahulu lalu burn ke CD
untuk system AMD :
mfsbsd-se-8.2-amd64.iso
untuk system INTEL :
mfsbsd-se-8.2-i386.iso Boot CD yg sudah di burn atau jalankan ISO di virtual mesin jika anda memakai VMware atau Virtualbox
default dari system mfsBSD adalah menggunakan DHCP bisa di skip menggunakan tombol CTRL+C untuk mempersingkat waktu,setelah muncul prompt login lakukan login sebagai berikut:

login:root
password:mfsroot

untuk menginstall ZFS hdd harus kosong tidak ada partisi sisa apapun, lakukan pengecekan sebelum menjalankan perintah scriptnya dengan cara sebagai berikut:
gpart show
jika hdd bersih maka tidak ada tampilan informasi apapun
dan kalau hdd sudah terisi maka sebagai contoh akan muncul informasi seperti ini:

cara menghapus partisi dan file system di hdd menggunakan gpart lakukan sebagai berikut:
lakukan penghapusan partisi dimulai dari angka terbesar atau partisi paling akhir dahulu
gpart delete -i 3 ad0
gpart delete -i 2 ad0
gpart delete -i 1 ad0

langkah terakhir menghapus filesystem GPT/filesystem lainnya
gpart destroy ad0
contoh gambar:

catatan kecil
ad0 ini adalah map HDD anda yg terletak pada /dev/ad0 . jadi untuk beberapa mesin jika menggunakan HDD SATA atau IDE akan terjadi perubahan sesuai letak primary atau secondary pada Mainboard anda. Cara mudah untuk mengetahui letak /dev/ hdd dan CDROM anda bisa dilihat saat start-up seperti ini:

HDD berada di /dev/ad0
CDROM berada di /dev/acd0
Lanjut ke berikutnya setelah HDD kosong kita bisa menginstall script dengan cara sebagai berikut:
lakukan mounting CDROM untuk membaca file distribusi FreeBSD 8.2 yang akan kita install
mount_cd9660 /dev/acd0 /media
untuk memastikan system sudah membaca isi CDROM lakukan cek seperti ini:
ls /media
seharusnya disitu sudah ada file 8.2-RELEASE-i386.tar.xz . lalu siap melakukan eksekusi script zfsnya :
zfsinstall -d /dev/ad0 -t /media/8.2-RELEASE-i386.tar.xz -s 1G
gambar selengkapnya:

keterangan:
zfsinstall adalah perintah script dari mfsBSD
-d adalah destination hdd yang akan di install
-t adalah target distribusi file dalam hal ini mengambil dari cdrom
-s adalah option untuk pembuatan partisi swap dengan GPT
1G adalah besar partisi yang akan di bikin dalam hal ini menggunakan space 1 Gigabyte .
optional :
-p adalah nama zfs pool sesuai selera jika tanpa option ini maka secara default nama zfs pool memakai nama “tank”
tunggu proses beberapa saat hingga selesai seperti gambar ini:

setelah selesai lakukan chroot pada hdd yang telah di isi file distribusi freebsd
chroot /mnt
sampai saat ini anda sudah berhasil menginstall filesystem zfs pada root freebsd dan langkah selanjutnya adalah menyetting dasar freebsd seperti ip addres host ssh dll, cara paling mudah melalui sysinstall
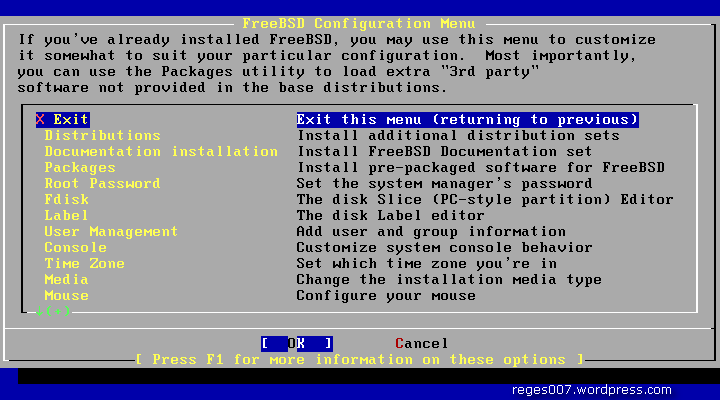
sysinstall
muncul popup menu dan pilih Configure

untuk membuat password root pilih Root Password


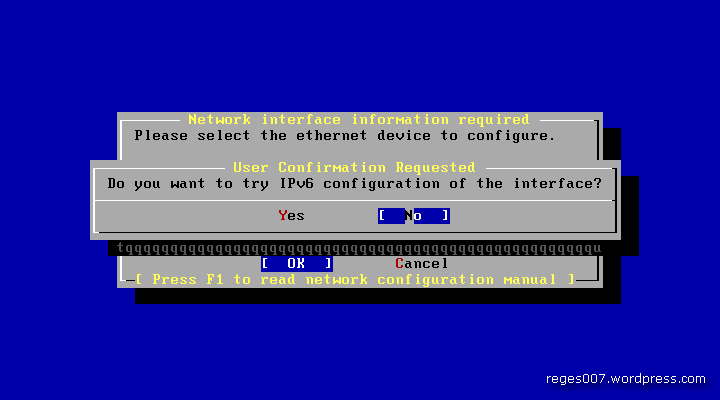
setelah selesai kembali ke menu dan untuk setting IP Address pilih Networking

masuk ke menu Interfaces

pilih list ethernet yang ada di komputer anda

silahkan sesuaikan dengan kebutuhan jaringan anda masing-masing


setelah selesai dan kembali ke menu pilih kebawah untuk menghidupkan service SSH dengan tombol space bar untuk menandainya

setelah itu kembali ke atas dan keluar dari menu lalu Exit Install


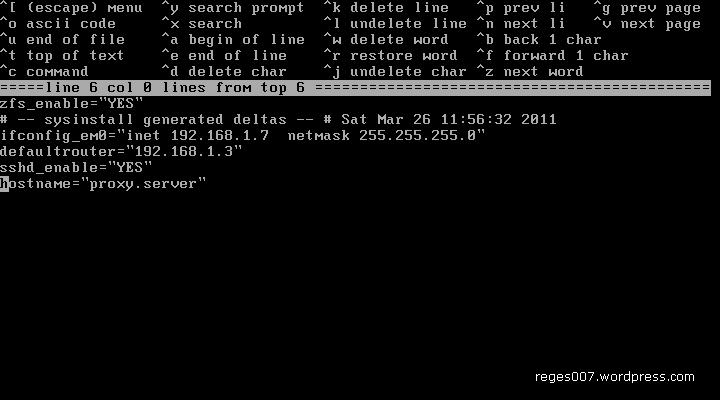
Kalau anda sudah mahir di FreeBSD cukup menggunakan editor seperti ini :D
ee /etc/rc.conf

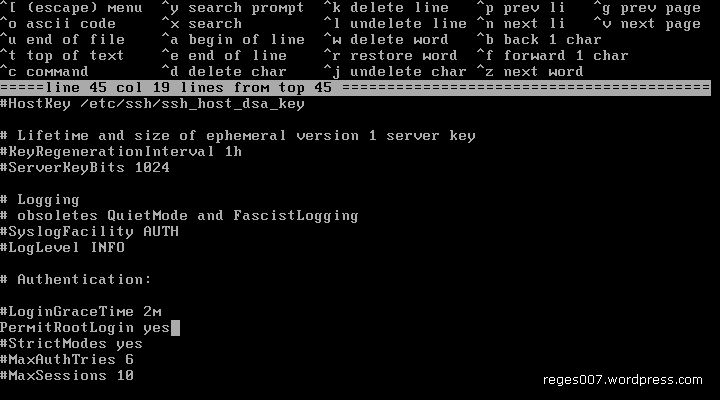
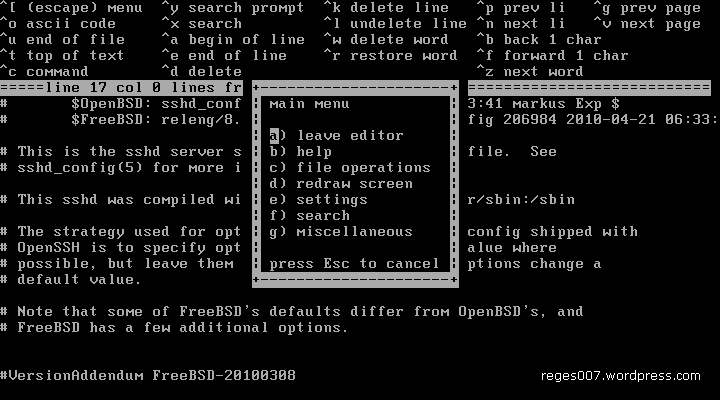
Jangan lupa untuk menambahkan permit login root pada service SSH supaya dapat di remote
ee /etc/ssh/sshd_config
tambahkan option “PermitRootLogin yes“

tekan esc, enter dan enter


Sudah selesai install file system zfs dan konfigurasi freebsd langkah terakhir keluar dan reboot

Selamat anda telah selesai menginstall FreeBSD dengan ZFS
setelah itu anda bisa menginstall seperti biasanya, tutorial selanjutnya adalah menginstall proxy dengan squid